DSGVO
Regeln für die Verarbeitung personenbezogener Daten, Auftragsverarbeitung und Drittlandtransfers. Wir klären Data Residency - auch für die eingesetzten Apps - und halten fest, wo Daten liegen und wer sie verarbeitet.
Atlassian Cloud Migration
Wir führen Ihr Team durch eine entscheidungsreife Cloud-Bewertung, eine abgenommene Pilotmigration und den Rollout - Compliance-Anforderungen geklärt, Risiken adressiert, Go-Live-Termine mit Datum.
Ausgangslage
Seit dem 30.03.2026 verkauft Atlassian keine neuen Data-Center-Subskriptionen und -Apps mehr. Bestandskunden können ihre Subskription noch bis 28.03.2029 verlängern, Lizenzen und Apps aber nur noch bis 30.03.2028 erweitern.
Neuvertrieb eingestellt
2029 laufen Data-Center-Subskriptionen und die zugehörigen Marketplace-Apps aus. Ein produktiver Betrieb ist ab diesem Zeitpunkt nicht mehr vorgesehen.
28.03.2029
Nicht jede Marketplace-App hat ein Cloud-Gegenstück, und nicht jede Integration lässt sich eins zu eins übernehmen. Der Aufwand einer Migration entscheidet sich meist hier - nicht an der Datenmenge.
App-Matrix zuerst
Datenschutz, Datenhoheit, Schlüsselverwaltung und Zugriffskonzepte müssen geklärt sein, bevor migriert wird - nachträgliche Klärung kostet mehr Zeit als die Migration selbst.
Data Residency · Schlüssel
Jira und Confluence sind Arbeitsgrundlage für Hunderte Menschen. Wir migrieren in Wellen statt an einem Stichtag - damit ein Problem seltener alle betrifft.
Wellenmigration
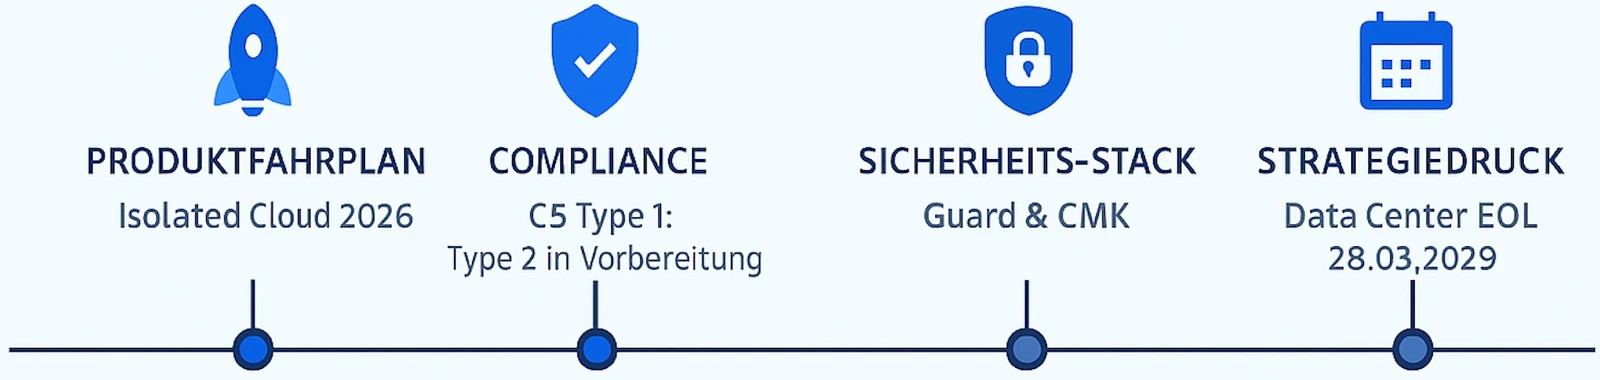
Isolated Cloud (dedizierte, von anderen Kunden getrennte Ressourcen statt Shared Tenancy), C5-Testat, Atlassian Guard und kundenverwaltete Schlüssel auf der einen Seite - das Ende von Data Center am 28.03.2029 auf der anderen. Der Zeitstrahl zeigt, warum die Cloud für regulierte Organisationen inzwischen bewertbar ist und warum die Bewertung nicht mehr lange warten kann.
Was davon für Ihre Organisation trägt, prüfen wir im Quickcheck gegen Ihre Regulatorik und internen Richtlinien.
Vorgehen
In vier Schritten von der ersten Einschätzung bis in den laufenden Cloud-Betrieb: Sicherheit und Compliance zuerst, realistische Planung, geringe Ausfallzeit und Akzeptanz bei den Nutzenden.
Der Quickcheck beantwortet das mit einer verständlichen Einschätzung und einem groben Budgetrahmen - eine Grundlage, um intern zu entscheiden, keine achtzigseitige Studie.
Der Trusted Pilot migriert ein bis zwei Projekte oder Spaces vorab in die Cloud - mit produktivem SSO und MFA, geprüften Berechtigungen und ersetzten Apps. Fachbereich und IT-Security nehmen den Bereich ab, bevor die erste Welle geplant wird.
So wird aus der Cloud-Bewertung ein reales Anschauungsobjekt: für die Abnahme, für den Cutover-Entwurf und für die Schulung der Bereichsverantwortlichen.
Regulatorischer Rahmen
IT-Systeme in KRITIS-Umgebungen und im öffentlichen Sektor unterliegen strengen Vorgaben. Wir gleichen Ihr Zielbild dagegen ab und dokumentieren das Ergebnis so, dass Risk, Datenschutz und Revision damit arbeiten können.
Regeln für die Verarbeitung personenbezogener Daten, Auftragsverarbeitung und Drittlandtransfers. Wir klären Data Residency - auch für die eingesetzten Apps - und halten fest, wo Daten liegen und wer sie verarbeitet.
Der De-facto-Standard für IT-Sicherheit in Behörden und vielen Unternehmen. Wir mappen die vorgesehenen Sicherheitsmaßnahmen auf die relevanten Bausteine.
EU-weite Cybersicherheitsvorgaben für KRITIS und wichtige Einrichtungen, inklusive Meldepflichten und Verantwortlichkeit der Leitungsebene. Wir berücksichtigen die Anforderungen im Sicherheits- und Betriebskonzept. Ergänzend gilt seit dem 17.03.2026 das KRITIS-Dachgesetz (Umsetzung der EU-Richtlinie 2022/2557, BGBl. 2026 I Nr. 66) - es zielt primär auf die physische Resilienz kritischer Anlagen, nicht auf IT-Compliance wie NIS2, gehört für KRITIS-nahe Organisationen aber mit zum relevanten Rahmen.
Anforderungskatalog zur Beurteilung der Sicherheit von Cloud-Anbietern, häufig Voraussetzung im behördlichen Umfeld. Wir ziehen ihn als Prüfraster für die Zielplattform heran.
Neben der externen Regulatorik zählt, was bei Ihnen selbst gilt: Richtlinien zu Zugriff, Aufbewahrung, Auslagerung und Freigaben. Diese sichten wir bereits im Quickcheck.
Weiterführend
Wissensmanagement, Schulungen, Security Awareness und die Atlassian-Beratung im Zusammenspiel.
Leistungen rund um Confluence, unabhängig von der Hosting-Variante - inklusive Struktur und Berechtigungen für die neue Cloud-Instanz.
Mehr erfahren Leistung
Projektschnitt, Workflows und Berechtigungen - oft Teil derselben Migration wie Confluence.
Mehr erfahren Format
Ihr Team fit machen für den produktiven Alltag nach dem Cutover - als kompaktes Format.
Jetzt anfragenData Residency lässt sich für Jira und Confluence festlegen. Der kritische Punkt sind die Marketplace-Apps, die Daten teils außerhalb verarbeiten. Wir prüfen jede eingesetzte App einzeln, klären die Schlüsselverwaltung und dokumentieren das Ergebnis auditfähig - bevor migriert wird.
Wir planen realistische Zeitfenster je Welle, testen den Cutover vorher im Pilotbereich und halten einen Rollback- beziehungsweise Wiederanlaufplan bereit. Statt eines Stichtags für die gesamte Organisation migrieren wir in Wellen, damit ein Problem seltener alle betrifft.
Wir erstellen eine App-Matrix mit dem Migrationsweg je App, koordinieren die Wege mit den Herstellern und halten Alternativen bereit. Wo es keinen gleichwertigen Ersatz gibt, benennen wir das früh und zeigen Optionen auf, statt es im Rollout zu entdecken.
Zugriff wird im Blueprint geklärt und im Piloten erprobt: SSO/SAML, SCIM-Provisionierung und MFA werden eingerichtet, Berechtigungen aus dem Altsystem gemappt und nach dem Least-Privilege-Prinzip geprüft. Ziel ist, dass Zugänge ab Tag 1 funktionieren und nicht mehr können, als sie sollen.
Das lässt sich nicht pauschal beantworten, aber rechnen. Im Blueprint stellen wir Lizenzen, Apps und Betriebsaufwand gegenüber und schaffen Klarheit über die Gesamtkosten - inklusive der Posten, die bei Data Center oft nicht im Lizenzbudget stehen.
Mit dem Quickcheck. Er klärt, ob und wie eine Migration für Sie sinnvoll umsetzbar ist, und Sie erhalten eine verständliche Einschätzung mit grobem Budgetrahmen - eine Grundlage, um intern zu entscheiden.